 -

Việc ứng dụng trí tuệ nhân tạo (AI) vào hoạt động quản lý, vận hành và ra quyết định đang đặt ra nhiều yêu cầu mới về quản trị dữ liệu, an toàn thông tin và kiểm soát rủi ro. Những vấn đề như rò rỉ dữ liệu, kết quả phân tích sai lệch, thiếu minh bạch hoặc sử dụng AI không đúng mục đích có thể ảnh hưởng trực tiếp đến hoạt động và uy tín của doanh nghiệp.
Trong bối cảnh đó, ISO/IEC 42001:2023 và ISO/IEC 27001:2022 là hai tiêu chuẩn có thể được triển khai kết hợp. Doanh nghiệp có thể tận dụng các quy trình quản lý hiện có để hạn chế trùng lặp, đồng thời cần xác định rõ những yêu cầu chuyên biệt của từng tiêu chuẩn để kiểm soát đầy đủ các rủi ro liên quan.
1. Vai trò của ISO/IEC 42001 và ISO/IEC 27001 trong doanh nghiệp
ISO/IEC 42001:2023 quy định các yêu cầu để tổ chức thiết lập, triển khai, duy trì và cải tiến hệ thống quản lý trí tuệ nhân tạo (AIMS). Tiêu chuẩn áp dụng cho các tổ chức phát triển, cung cấp hoặc sử dụng sản phẩm, dịch vụ có tích hợp AI, với các nội dung trọng tâm gồm:
▶ Quản lý rủi ro AI: Nhận diện, đánh giá và xử lý các rủi ro liên quan đến hệ thống AI.
▶ Đánh giá tác động: Xem xét ảnh hưởng của hệ thống AI đối với cá nhân, nhóm người và xã hội.
▶ Kiểm soát hệ thống AI: Quản lý dữ liệu, quá trình phát triển, cung cấp và sử dụng hệ thống AI.
Trong khi đó, ISO/IEC 27001:2022 quy định các yêu cầu đối với hệ thống quản lý an toàn thông tin (ISMS), tập trung bảo vệ tính bảo mật, toàn vẹn và sẵn sàng của thông tin. Các nội dung quản lý chính gồm:
▶ Quản lý tài sản thông tin: Xác định, phân loại và kiểm soát tài sản thông tin thuộc phạm vi hệ thống.
▶ Đánh giá rủi ro an toàn thông tin: Nhận diện nguy cơ và lựa chọn biện pháp kiểm soát phù hợp.
▶ Bảo vệ thông tin: Quản lý quyền truy cập, bảo vệ dữ liệu, kiểm soát sự cố và hoạt động của nhà cung cấp.
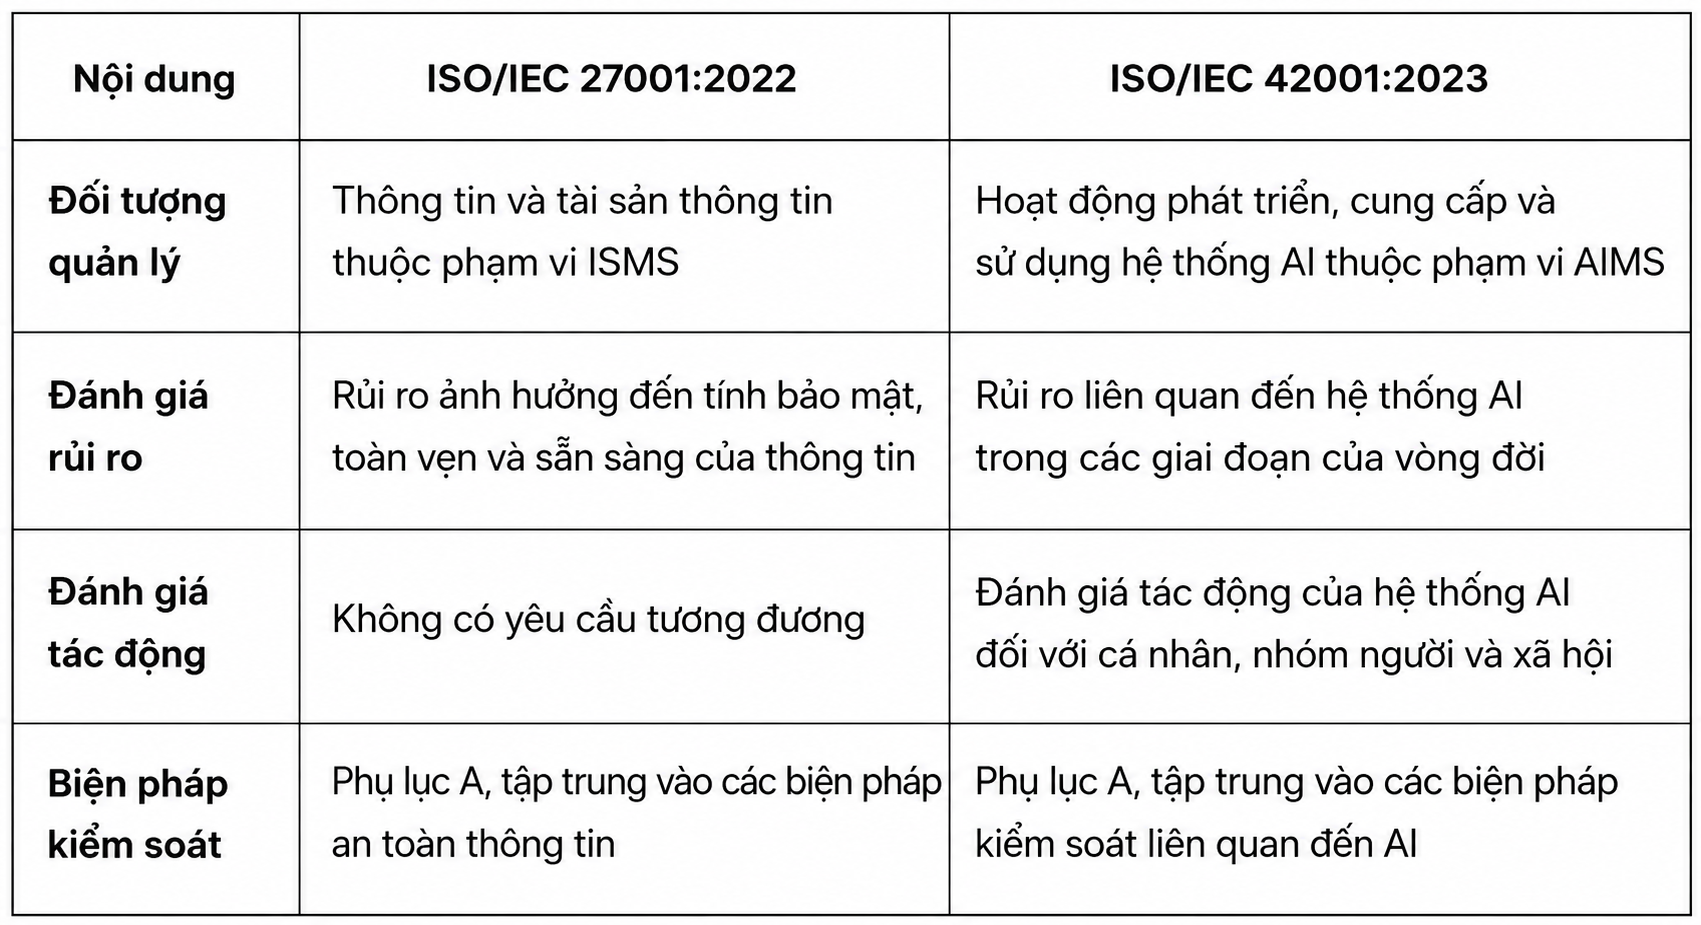
Hai tiêu chuẩn có phạm vi quản lý khác nhau nhưng có mối liên hệ trong quá trình vận hành. ISO/IEC 27001 tập trung vào bảo vệ thông tin, còn ISO/IEC 42001 quản lý các rủi ro và tác động liên quan đến việc phát triển, cung cấp hoặc sử dụng hệ thống AI.
2. Những quy trình có thể tích hợp khi triển khai hai tiêu chuẩn
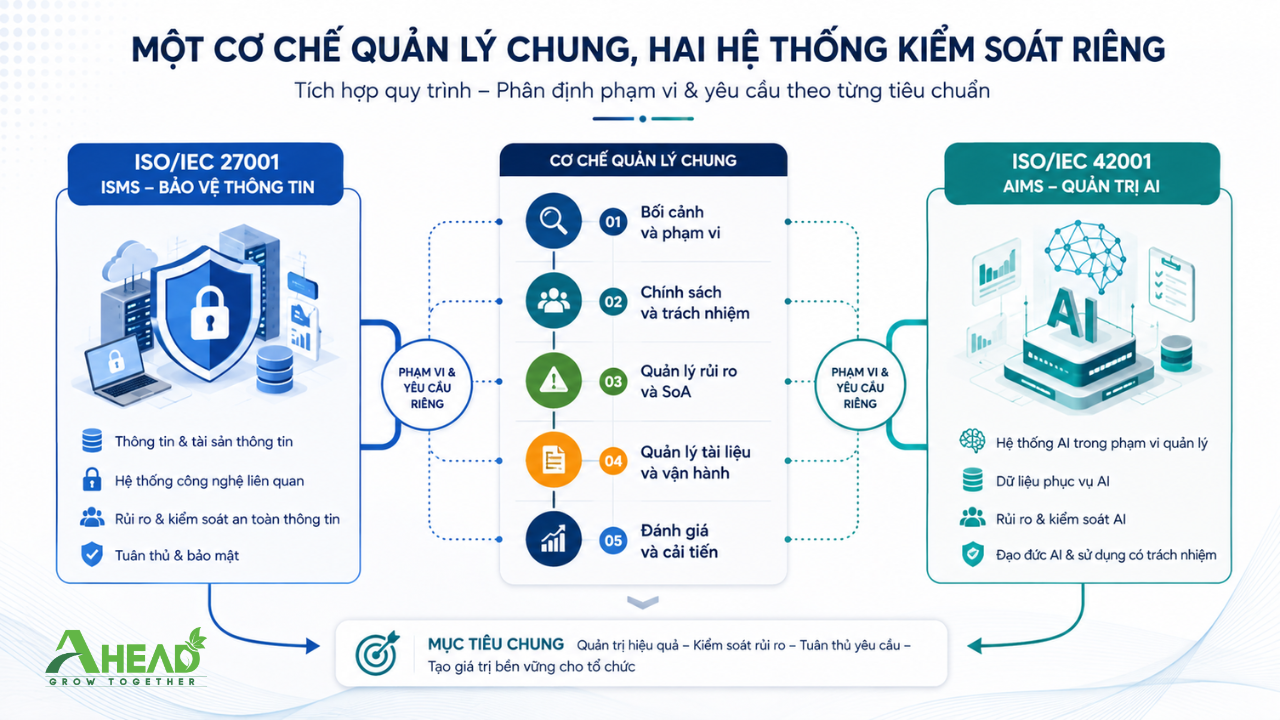
Hai tiêu chuẩn đều áp dụng Cấu trúc hài hòa (Harmonized Structure), kế thừa cấu trúc cấp cao trước đây thường được biết đến với tên gọi Annex SL, với các điều khoản từ 4 đến 10 có cấu trúc tương đồng. Đây là cơ sở để doanh nghiệp tổ chức các quy trình quản lý chung, thay vì vận hành hai hệ thống hoàn toàn tách biệt.
2.1. Phân tích bối cảnh và xác định phạm vi
Doanh nghiệp có thể sử dụng chung quy trình phân tích bối cảnh, xác định các bên quan tâm và xem xét yêu cầu liên quan đến hoạt động của tổ chức.
Tuy nhiên, phạm vi của ISMS và AIMS cần được xác định riêng. ISMS tập trung vào thông tin, tài sản thông tin và các hệ thống công nghệ liên quan; trong khi AIMS bao gồm các hoạt động phát triển, cung cấp hoặc sử dụng hệ thống AI thuộc phạm vi quản lý.
2.2. Chính sách, trách nhiệm và năng lực
Các hoạt động xây dựng, ban hành và truyền thông chính sách; phân công trách nhiệm; quản lý năng lực và đào tạo nhân sự có thể được tổ chức theo một cơ chế thống nhất.
Nội dung triển khai vẫn cần đáp ứng đặc thù của từng tiêu chuẩn:
▶ Theo ISO/IEC 27001: Tập trung vào bảo vệ thông tin, phân quyền truy cập, nhận thức an toàn thông tin và xử lý sự cố.
▶ Theo ISO/IEC 42001: Tập trung vào quản trị AI, đánh giá tác động và sử dụng hệ thống AI có trách nhiệm.
2.3. Quản lý rủi ro và Tuyên bố áp dụng (SoA)
Đây là nhóm nội dung có mức độ phối hợp cao giữa hai tiêu chuẩn. Cả hai đều yêu cầu thiết lập quy trình nhận diện, đánh giá và xử lý rủi ro. Doanh nghiệp có thể sử dụng chung phương pháp tổ chức, phân công và theo dõi kết quả, nhưng cần xác định tiêu chí đánh giá và đối tượng rủi ro theo từng hệ thống.
Ví dụ, khi sử dụng AI để phân tích dữ liệu khách hàng:
▶ ISO/IEC 27001: Tập trung vào nguy cơ truy cập trái phép, rò rỉ dữ liệu, mất tính toàn vẹn của thông tin hoặc gián đoạn hệ thống.
▶ ISO/IEC 42001: Tập trung vào kết quả phân tích sai lệch, thiếu minh bạch, ảnh hưởng đến đối tượng chịu tác động hoặc sử dụng hệ thống AI sai mục đích.
Cả hai tiêu chuẩn cũng yêu cầu lập kế hoạch xử lý rủi ro và Tuyên bố áp dụng (SoA). Doanh nghiệp có thể sử dụng chung quy trình và biểu mẫu quản lý, nhưng cần phân định rõ các biện pháp kiểm soát áp dụng cho từng tiêu chuẩn.
2.4. Kiểm soát tài liệu và hoạt động vận hành
Các hoạt động soạn thảo, phê duyệt, lưu trữ, cập nhật và kiểm soát tài liệu có thể được quản lý theo một quy trình thống nhất. Cơ chế kiểm soát thay đổi và quản lý nhà cung cấp cũng có thể sử dụng chung, bao gồm trường hợp doanh nghiệp sử dụng mô hình hoặc dịch vụ AI do bên ngoài cung cấp.
Đối với quản lý sự cố, doanh nghiệp có thể thống nhất đầu mối tiếp nhận, phân loại và báo cáo. Tuy nhiên, quy trình xử lý sự cố an toàn thông tin và sự cố liên quan đến hệ thống AI cần được quy định riêng để đáp ứng đặc thù của từng loại sự cố.
Một số hoạt động vận hành chuyên biệt cũng cần được xác định riêng:
▶ ISO/IEC 27001: Quản lý tài sản thông tin, quyền truy cập, sao lưu và các biện pháp bảo vệ thông tin.
▶ ISO/IEC 42001: Quản lý dữ liệu phục vụ AI, kiểm soát quá trình phát triển và sử dụng, giám sát hoạt động của hệ thống AI.
2.5. Đánh giá nội bộ, xem xét lãnh đạo và cải tiến
Doanh nghiệp có thể xây dựng kế hoạch đánh giá nội bộ tích hợp, sử dụng chung biểu mẫu, lịch đánh giá và cơ chế theo dõi điểm không phù hợp.
Hoạt động xem xét của lãnh đạo cũng có thể được tổ chức trong cùng một cuộc họp, với điều kiện nội dung đầu vào và kết quả xem xét bao quát đầy đủ yêu cầu của cả ISMS và AIMS.
3. Những yêu cầu cần quản lý riêng giữa ISO/IEC 42001 và ISO/IEC 27001
Mặc dù có thể tích hợp nhiều quy trình, hai tiêu chuẩn vẫn có những yêu cầu chuyên biệt cần được xác định và triển khai riêng để bảo đảm đáp ứng đúng phạm vi quản lý.
3.1. Đánh giá tác động hệ thống AI
Đánh giá tác động hệ thống AI (AI System Impact Assessment) là yêu cầu riêng tại điều khoản 6.1.4 của ISO/IEC 42001. Hoạt động này nhằm xem xét những hậu quả tiềm ẩn đối với cá nhân, nhóm người và xã hội trong quá trình phát triển, cung cấp hoặc sử dụng hệ thống AI.
Nội dung đánh giá này không thể thay thế bằng hoạt động đánh giá rủi ro an toàn thông tin theo ISO/IEC 27001. Doanh nghiệp cần thiết lập phương pháp đánh giá phù hợp với từng hệ thống AI và phạm vi áp dụng.
Đối với doanh nghiệp đã triển khai ISO/IEC 27001, hệ thống hiện có là nền tảng thuận lợi cho việc tích hợp. Tuy nhiên, doanh nghiệp vẫn cần bổ sung đánh giá rủi ro AI, đánh giá tác động hệ thống AI và các biện pháp kiểm soát theo ISO/IEC 42001. Danh mục kiểm soát của ISO/IEC 27001 không thay thế các yêu cầu chuyên biệt này.
4. Lộ trình tích hợp ISO/IEC 42001 và ISO/IEC 27001
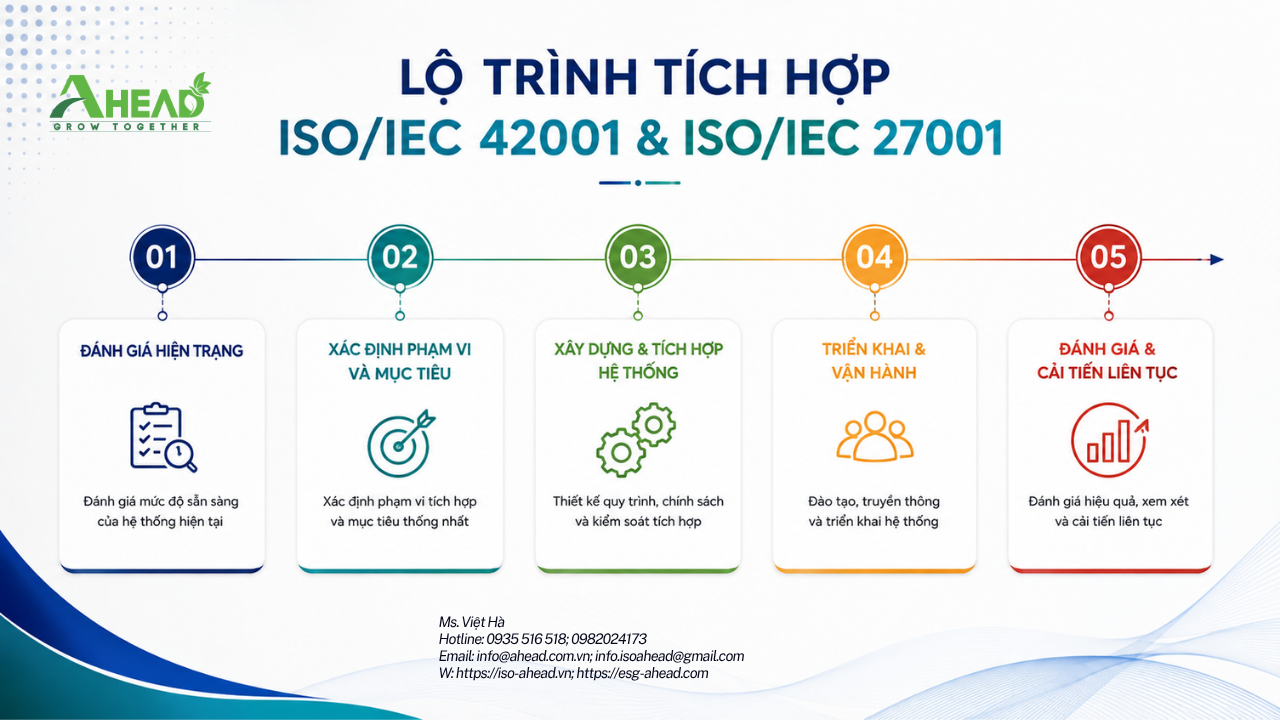
Doanh nghiệp có thể triển khai đồng thời hai tiêu chuẩn hoặc mở rộng từ ISO/IEC 27001 sang ISO/IEC 42001 theo lộ trình 5 bước sau:
Bước 1 – Đánh giá hiện trạng và xác định phạm vi
Rà soát hệ thống quản lý hiện có, hoạt động xử lý thông tin và việc phát triển, cung cấp hoặc sử dụng AI để xác định phạm vi áp dụng của ISMS và AIMS.
Bước 2 – Phân tích khoảng cách (Gap Analysis)
Đối chiếu thực trạng với yêu cầu của từng tiêu chuẩn để xác định nội dung đã đáp ứng, quy trình có thể tích hợp và các yêu cầu còn thiếu.
Bước 3 – Thiết lập hệ thống quản lý tích hợp
Xây dựng hoặc điều chỉnh chính sách, quy trình và tài liệu sử dụng chung; đồng thời bổ sung các nội dung chuyên biệt về an toàn thông tin và quản trị AI.
Bước 4 – Triển khai và đào tạo
Hướng dẫn nhân sự thực hiện quy trình, áp dụng biện pháp kiểm soát và duy trì hồ sơ theo yêu cầu của từng tiêu chuẩn.
Bước 5 – Đánh giá nội bộ và cải tiến
Đánh giá cả hai hệ thống, xử lý các điểm không phù hợp và xem xét hiệu lực của các biện pháp đã triển khai trước khi chuẩn bị cho đánh giá chứng nhận.
5. AHEAD hỗ trợ doanh nghiệp tích hợp ISO/IEC 42001 và ISO/IEC 27001
Việc tích hợp hai tiêu chuẩn đòi hỏi doanh nghiệp xác định đúng phạm vi, phân định yêu cầu dùng chung và yêu cầu chuyên biệt, đồng thời bảo đảm các quy trình được vận hành đồng bộ. AHEAD hỗ trợ doanh nghiệp trong quá trình triển khai thông qua các hoạt động:
▶ Đánh giá hiện trạng và phân tích khoảng cách: Rà soát hệ thống hiện có, xác định phạm vi, mức độ đáp ứng và những yêu cầu cần bổ sung riêng.
▶ Xây dựng hệ thống tài liệu: Hướng dẫn thiết lập chính sách, quy trình và hồ sơ quản lý phù hợp với phạm vi áp dụng.
▶ Đào tạo và hướng dẫn triển khai: Hỗ trợ nhân sự hiểu và thực hiện các yêu cầu của ISMS và AIMS.
▶ Đánh giá nội bộ và chuẩn bị chứng nhận: Hướng dẫn doanh nghiệp rà soát mức độ đáp ứng, khắc phục điểm không phù hợp và chuẩn bị cho đánh giá chứng nhận do tổ chức chứng nhận có thẩm quyền thực hiện.
Quý doanh nghiệp có nhu cầu tìm hiểu hoặc triển khai ISO/IEC 42001 và ISO/IEC 27001 có thể liên hệ AHEAD để được tư vấn về phạm vi và lộ trình phù hợp.
Tài liệu tham khảo
1. International Organization for Standardization (ISO). (2022). ISO/IEC 27001:2022 – Information security, cybersecurity and privacy protection – Information security management systems – Requirements. https://www.iso.org/standard/27001
2. International Organization for Standardization (ISO). (2023). ISO/IEC 42001:2023 – Information technology – Artificial intelligence – Management system. https://www.iso.org/standard/42001
3. AHEAD. (2026). ISO 42001: Doanh nghiệp nên chuẩn bị gì trước quản trị AI? https://iso-ahead.vn/iso-iec-42001-dinh-hinh-quan-tri-tri-tue-nhan-tao-ai-trong-doanh-nghiep
4. European Commission. (2026). AI Act – Regulatory framework on artificial intelligence. https://digital-strategy.ec.europa.eu/en/policies/regulatory-framework-ai
5. AHEAD. (2023). Chứng nhận HTQL an ninh thông tin – ISO 27001:2022 mới nhất. https://iso-ahead.vn/chung-nhan-htql-an-ninh-thong-tin-iso-27001-2022-moi-nhat
Liên hệ AHEAD ngay để nhận được tư vấn
Ms. Hà
Hotline: 0982024173
Zalo: https://zalo.me/0982024173
Email: info@ahead.com.vn
Ms. Vân Nguyễn
Hotline: 0988 382 242
Zalo: zalo.me/84988382242
Email: van.nguyen@ahead.com.vn
Văn phòng AHEAD
Hà Nội: Số 18 Tam Trinh, Phường Tương Mai, Thành phố Hà Nội.
Đà Nẵng: Số 498 Bùi Trang Chước, Phường Hoà Xuân, Thành phố Đà Nẵng
Hồ Chí Minh: Đường số 23, Phường Hiệp Bình, Thành phố Hồ Chí Minh.
Bình luận: